分類: 網路安全

  • 1. 資料攔截與中間人攻擊(MitM)

    Wi‑Fi 應改用最新的加密傳輸標準,最低也應採用 WPA2‑AES;雖然 WPA3 更安全,但目前並非所有設備都支援,因此實務上仍需兼顧相容性。密碼可透過 QR Code 張貼或發放,讓使用者方便連線之餘,也能減少明文傳遞密碼所帶來的風險。

    2. 偽造 Wi‑Fi 熱點(Rogue AP)

    場地應部署無線入侵偵測與防護系統,持續監控是否出現與官方網路名稱相似、但未經授權的惡意 AP。這類機制能及早發現假冒熱點,降低使用者誤連的機會。

    3. 窺探與封包監聽

    Wi-Fi 每個使用者的資料都會經由無線訊號傳送,因此若未加密,封包很容易被攔截。只要採用 WPA2‑AES 等加密方式,即使資料在空中傳輸,駭客也難以透過監聽直接讀取內容。另外用戶數據在後台網路設備的資料鏈路層也要完全獨立,這點最易被悉忽略。

    4. 裝置與帳號後續風險

    前述第 1 點與第 3 點的措施,已能有效降低裝置被竊聽、帳號被盜用及會話遭攔截等後續風險。換言之,只要基礎加密與傳輸保護做好,大部分延伸性的帳號安全問題都能大幅減少。

    5. 網路層攻擊與服務阻斷

    提供給公眾或顧客使用的網路,應一律視為不可信任環境,因此除了無線層加密外,網路內部也必須具備足夠的政策與硬件資源,以防範掃描、濫用、阻斷服務等攻擊。也就是說,安全不能只停留在「可連線」,而要延伸到整體架構與流量管控。

    6. 無法信任的網路管理員與合規風險

    與其把網路設計成完全開放、缺乏管控,不如由具經驗的管理人員統一維護與監督,才能兼顧安全、穩定與使用體驗。這樣不但能減輕前線工作人員的負擔,也能讓使用者獲得更安心、順暢的上網體驗,形成較理想的營運模式。
  • 開放式 Wi‑Fi 之所以風險高,主要在於「任何人可自由連線」與「傳輸加密程度不足」兩大特性,使得攻擊者能輕易介入使用者與網路之間。以下集中說明幾類典型風險,不綁定特定行業。


    1. 資料攔截與中間人攻擊(MitM)

    在開放式 Wi‑Fi 上,若未啟用加密(如 WPA3‑AES)或服務本身未使用 HTTPS,資料會以明文或半加密方式傳輸,攻擊者可透過封包監聽工具攔截內容。 風險包括:

    • 帳號與密碼竊取:在未加密網站或弱加密服務上登入,登入請求與 Cookie 可被直接讀出,導致帳號被劫持。
    • 金融與支付資料外洩:若在 Wi‑Fi 上進行電子銀行、購物付款或輸入信用卡資訊,明文或未完整加密的交易資料可能被完整擷取。

    2. 偽造 Wi‑Fi 熱點(Rogue AP)

    攻擊者可在附近架設一個與官方名稱(SSID)極度相似的開放式熱點,例如「Cafe_Free_WiFi」「Hotel_Guest」等,誘使用戶連線。 一旦連線成功,所有流量都會經過攻擊者設備,造成:

    • 流量轉向釣魚頁面:惡意 AP 可將用戶導向外觀如同官方登入頁、銀行或社交平台的釣魚網站,誘導輸入帳號密碼。
    • 惡意軟體注入:在 HTTP 資源未加密的情況下,對方可篡改下載內容,將惡意程式或惡意腳本插入到正常網頁或更新檔中。

    3. 窺探與封包監聽

    開放式 Wi‑Fi 屬於共享媒介,攻擊者只要在同一頻道內,即可使用封包分析工具(如 Wireshark、專用監聽設備)監聽無線流量。 即使部分網站改用 HTTPS,仍可能:

    • 推斷使用者行為:從網域、IP 與 DNS 請求推斷使用者瀏覽哪些網站、使用哪些服務。
    • 捕捉弱加密或未加密服務:某些 App、IoT 裝置或內部系統仍未完整加密 API 傳輸,可能暴露帳號、裝置資訊甚至內部架構。

    4. 裝置與帳號後續風險

    使用者在開放式 Wi‑Fi 上的行為,會對「裝置本身」與「已綁定帳號」帶來長期風險:

    • 裝置被植入惡意程式:若連線到惡意 AP 或被導向惡意網站,可能觸發自動下載或誘導安裝偽裝成「更新」的惡意軟體,日後持續監控或竊取資料。
    • 會話與 Cookie 竊取:諸如 Cookie、API Token 等未加密或未正確保護的憑證可能被竊取,攻擊者可在後續直接使用這些會話,不需要知道密碼即可登入帳號。

    5. 網路層攻擊與服務阻斷

    攻擊者在成功連上同一開放 Wi‑Fi 後,還可發動更底層的網路攻擊:

    • ARP 欺騙/中間人架橋:讓其他裝置誤認攻擊者為「路由器」,將所有封包經其轉發,從而達到監聽甚至篡改內容的目的。
    • 服務阻斷(DoS)或頻寬耗盡:透過大量垃圾封包或耗用頻寬的工具,使整體 Wi‑Fi 網路遲滯或無法使用,影響所有使用者體驗。

    6. 無法信任的網路管理員與合規風險

    在開放式 Wi‑Fi 上,使用者通常無法知道「誰是管理者」以及「他們如何處理資料」。 這會帶來:

    • 日誌與資料外洩:若管理員本身不具備安全意識,可能未妥善保護登入日誌、用戶 Email、手機號碼等,一旦伺服器被入侵,大量個人資料外洩。
    • 法律與個資合規壓力:若使用者在該網路進行金融交易或處理敏感資料,而網路未提供足夠安全環境,經營者可能在事後被視為未盡合理防護責任,面臨投訴或監管審查。

  • 現時不少 Wi‑Fi 網路仍然依賴一組共用密碼,這種做法雖然方便,但長遠來看會同時帶來安全和管理上的混亂。當同一個密碼被多人共用後,一旦有人外洩、離職,或把密碼轉傳出去,整個網路的保安就會受影響,而且管理者很難追查問題來源。

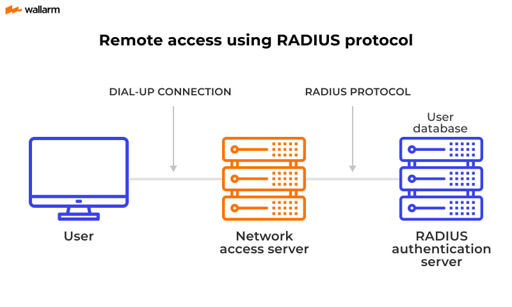
    相比之下,用 RADIUS 建立 Wi‑Fi 網路,可以把驗證方式改為「一人一帳號」或配合憑證登入。這樣不但能避免多人共用同一組密碼,也能清楚記錄每個人的登入情況,方便審計與追蹤。當某位員工離職時,只要停用該帳號即可,無需更改全公司的 Wi‑Fi 密碼,操作上更簡單,也更不容易出錯。

    對 IT 管理者來說,單一密碼最大的問題不是記憶困難,而是缺乏控管。密碼常常被寫在紙上、貼在牆上、透過訊息轉發,甚至長期不更換,令風險不斷累積。RADIUS 透過集中式管理,把權限、身份和記錄都統一起來,令網路安全制度更清晰。

    因此,若要建立一個既安全又方便管理的 Wi‑Fi 網路,RADIUS 是比單一密碼更成熟的方案。它能減少密碼混亂、提升可追蹤性,並讓企業、學校或共享空間的網路管理更有秩序。如果環境已經使用 AD,便可以直接結合 AD 的 RADIUS 服務,將使用者帳號、群組權限與 Wi‑Fi 驗證統一管理;若沒有 AD,也可以改用獨立的 RADIUS 伺服器,配合本機帳號、資料庫或憑證系統來建立同樣安全的驗證架構。

  • 一般來說,eSIM 的 IP 來源主要分兩類:原生本地 eSIM 會拿到目的地當地 IP;漫遊型 eSIM 則常把流量從發卡地或第三地出口,所以你看到的 IP 可能是香港、新加坡、中國或其他中轉地,而不一定是你實際所在國家,筆者建議安全策略:

    1. eSIM 盡量買[原生],但很多供應商都標榜原生但其實要開啟漫遊,要小心選擇
    2. 就算是漫遊eSIM也可查一查IP來源,新加坡及香港為中轉地比較普遍
    3. 如用網頁版請一定要用前面有 https://你要的網站 的才可輸入個資,建議都是盡量用APP就安全(不要下載來源不明的)
    4. 如需處理敏感數據又必須用這類 eSIM,可使用VPN(=加密)就安全多了
    5. 建議電訊業者推出具有競爭力漫遊計劃,使用者在APP直接購買免人工處理
  • 海纜名稱故障日期故障情形原因(官方/專家推測)替代路由預計修復日期
    東亞交匯一號 (EAC1)114/8/22新北八里206km部分芯線損船舶走錨或拖網勾損 EAC1其他115/6/5 
    臺馬二號 (TDM2)114/10/7淡水沙崙180km部分芯線損外力損壞或自然劣化 臺馬三號115/5/29 
    臺馬二號 (TDM2)115/3/7淡水沙崙23.6km斷纜外力損壞或自然劣化 臺馬三號115/5/29 
    海峽光纜一號 (TSE-1)114/10/26淡水160km部分芯線損海床變動或船舶 同海纜其他芯線115/6/10 
    東亞交匯二號 (EAC2)115/3/17新北八里27.9km斷纜船舶走錨勾損 C2C115/5/25 
    杏子 (Apricot)115/1/3宜蘭頭城49.6km斷纜地震或海底滑坡 NCP、APG115/5/21 
    臺馬三號 (TM3)115/3/30東引2.64km部分芯線損抽砂船或漁船勾壞 微波115/7/31 
    臺馬三號 (TM3)115/4/29東引2.64km斷纜抽砂船或漁船勾壞 微波115/7/31 

    資料來源: Perplexity

    建議政府加入受損部份佔整體頻寬比例及往常使用數據, 方便民眾知悉

  • NetSafe.TW 是什麼?

    NetSafe.TW 是一個以網路安全與資訊安全為核心的部落格,由小編個人經營。

    網站名稱的 Net 是 network(網路)的縮寫,Safe 代表安全、令人安心的狀態。

    打個比方:如果社區的管理單位不重視保全政策與執行,就算增加再多人力、花再多錢,也未必能讓住戶真正安心。網路安全也是一樣,關鍵在於觀念與做法,而不只是設備和預算。

    我們關注哪些主題

    • 網路安全:重大資安事件、漏洞與修補、企業與個人的防護策略
    • AI:AI 與大型語言模型(LLM)的最新發展,以及 AI 帶來的資安風險
    • 3C 安全:手機、電腦、NAS、路由器等各類設備的安全事件與設定建議
    • 防詐資訊:最新詐騙手法與辨識方式
    • 旅遊3C:出國旅遊時的 3C 使用、個資保護與相關提醒

    我們希望透過分享知識與經驗,提升讀者對網路與各類 3C 設備的認識,讓大家在日常使用與管理上更安全、更放心。

    編輯原則

    • 台灣優先:新聞以台灣為優先,其次是國際。
    • 交叉查證:關鍵事實至少以兩個獨立來源核對。
    • 標明「未核實」:只有單一來源的資訊,會在文中清楚標示「未核實」,或不予採用。
    • 附上資料來源:每篇文章都列出「資料來源」,方便讀者自行查證原文。
    • 建議分對象:資安建議分為「企業/IT 管理者」與「一般用戶」兩部分,各取所需。

    聯繫我們

    如有問題、建議、新聞線索,或發現文章內容有錯誤,歡迎透過 LINE 或電郵聯絡:

    回報錯誤時,請附上文章標題或網址,以及有問題的段落;如有佐證資料或來源連結,也歡迎一併提供,方便我們查證後盡快更正。

    小編簡介

    小編從事資訊科技與網路相關管理超過二十年,對不同行業的網路設計、建置與維護都有獨到的見解與方案。如有網路規劃或資安方面的疑問,歡迎聯絡查詢,諮詢費用全免。