分類: 防詐資訊

  • 詐騙集團疑似利用手機 NFC 功能,竊取或轉發民眾的感應式信用卡資料,再以「國外實體刷卡」方式規避 OTP 一次性密碼驗證。

    報導重點

    • 犯罪集團透過 App 讓手機模擬感應刷卡機,近距離讀取或中繼信用卡的 NFC 感應資料。
    • 之後在國外以「實體刷卡」名義消費,讓銀行誤判為持卡人本人出國旅遊,藉此避開網路盜刷常見的 OTP 驗證。
    • 報導指出,集團集中在國外同一地區刷卡,製造持卡人在海外旅遊的假象,延長銀行風控系統發現異常交易的時間。
    • 尖峰時段的捷運車廂因人潮擁擠、人與人距離近,被點名為可能的下手環境。

    台灣:捷運竊卡與 TX-NFC 跨國盜刷

    台北地檢署已起訴一名香港籍周姓男子。檢方指控他於 2025 年 12 月至 2026 年 3 月間三度來台,在台北、高雄捷運人潮擁擠時竊取乘客信用卡,再用手機 NFC 讀取晶片資料,交由境外同夥透過「TX-NFC」中繼系統複製到偽卡,之後在越南、馬來西亞、香港、阿聯、沙烏地阿拉伯等地感應刷卡。

    • 檢方統計:13 名旅客受害,成功盜刷約 215 萬 3,916 元,另有約 128 萬 4,417 元盜刷未遂。
    • 北檢依加重詐欺得利、偽造文書、組織犯罪等罪起訴,並具體求刑 9 年。
    • 華視 8 月 6 日的報導,正是以這類「人在台灣、卡片資料被用於海外實體感應刷卡」的手法為主題;報導也提到集團刻意選在尖峰時段捷運車廂下手。
    • Group-IB 對 TX-NFC/Ghost Tap 的威脅分析指出,這是一種中文圈的 Fraud-as-a-Service 服務,提供 Android NFC 惡意軟體給下游詐騙者,讓他們能在實體 POS 感應消費,而受害者卡片可能在另一個國家。

    香港:詐騙 App 誘導開啟 NFC

    香港警方在 10 月初表示,2026 年 1 至 8 月共錄得 29,670 宗詐騙案,損失約 52.1 億港元;其中假冒客服詐騙出現新變種。

    手法是:誘使受害人到假銀行網站輸入資料、下載惡意程式,再指示受害人開啟手機 NFC,讓手機變成信用卡「讀卡機」;受害人依指示把實體信用卡貼近手機背面後,卡片資料即被讀取。警方還提到詐騙者會以「退款」為由,誘導受害人重複操作。

    台灣其他高風險刷卡詐騙

    刑事局 10 月也提醒,假冒停車費、ETC 欠費或帳務異常的釣魚詐騙增加。2026 年 1 月 1 日至 9 月 27 日,相關案件共 401 件、財損約 1,764 萬元;有被害人點擊假冒遠通電收的連結並輸入卡號後,約 9 分鐘內遭連續盜刷 4 筆、折合約 15.4 萬元。

    對你的實務結論

    • 實體卡不要放手機背蓋卡夾:台灣起訴案與香港案例都涉及實體卡被近距離讀取或誘導貼卡。【直接不用實體卡,實體卡放家中就好!】
    • 陌生 App、假客服、假退款不要配合:香港的新變種不是單純隔空偷卡,而是先讓受害人自己下載惡意程式、開 NFC、把卡貼上手機。【不要亂裝APP,用IPHONE+faceID!】
    • Apple Pay/Google Wallet 本身仍相對安全:它們使用代碼化與授權機制;但若攻擊者已取得可綁定行動錢包的卡資料與驗證資訊,仍可能被用於未授權交易。
    • 收到停車費/ETC/帳務異常簡訊,不要點連結;應從官方 App 或撥打卡片背面客服電話查證,已輸入卡號或 OTP 就立即鎖卡、聯絡銀行並報 165。
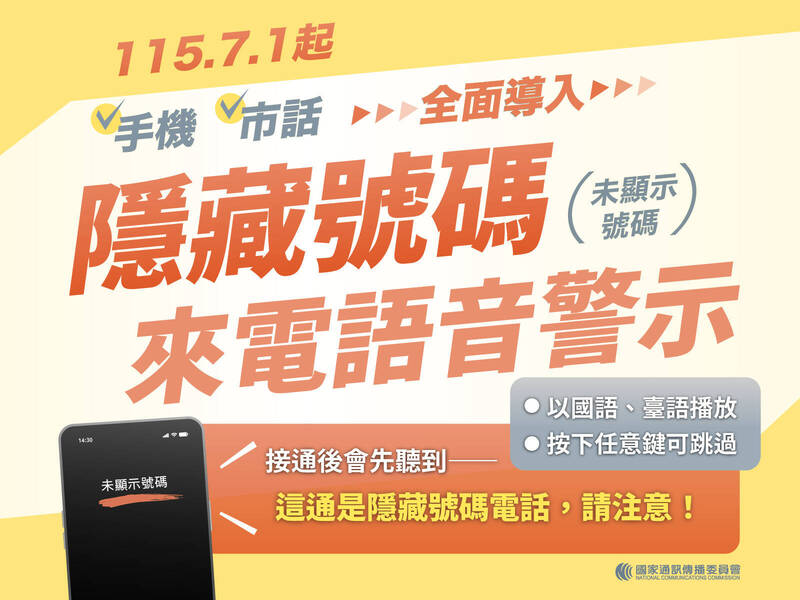
  • NCC 針對「隱藏號碼/未顯示號碼」詐騙電話,主要是用「來電語音警示」來提高接聽者警覺:民眾接到這類來電時,系統會先播放約 7 秒的國語、台語提醒,再接通電話。

    NCC 的作法

    • 先與三大行動電信業者合作試辦,3 月 2 日起由中華電信率先上線,之後台灣大哥大與遠傳陸續導入。
    • 警示內容是「這通是隱藏號碼電話,請注意」及台語版本,目的在降低詐騙電話冒用隱藏號碼的風險。
    • 警示語音期間的費用由電信業者吸收,用戶不必另外付費。
    • 後續也規劃擴大到市話,NCC 在 2026 年 3 月已表示市話會在 6 月以後跟進。

    搭配的防詐措施

    • NCC 也和內政部警政署、電信業者合作,透過修訂服務契約、處理異常隱藏號碼通話等方式加強管理。
    • 這次方案的核心不是「封鎖所有隱藏號碼」,而是先用語音提醒讓民眾辨識風險,再決定要不要接聽。

    為什麼有用

    • 它把「未顯示號碼」這個高風險特徵先提醒出來,讓接聽者在還沒進入對話前就提高警覺。
    • 試辦期間運作順暢、民眾負面反映少,表示實務上可推行。
    • 7 秒語音警示可跳過,不太影響通訊體驗,所以比較容易被接受。

    仍有限制

    • 它不是封鎖機制,詐騙電話仍然可能打進來,只是多了一層提醒。
    • 如果受害者本來就高度信任來電、或已被話術控制,提醒效果會下降。這類措施更適合當作第一道防線,而不是唯一防線。

    實用判斷

    對一般用戶來說,這個措施「有效,但不是百分之百」。如果你常接陌生來電,它能幫你擋掉一部分衝動接聽和誤信;但真正降低風險,還是要搭配不回撥、不提供個資、必要時自行查證。

  • 實體信用咭風險延伸
    即使已經盡量避免高風險使用情境,信用咭資料仍有機會在不知情下外洩,例如曾經在網購平台輸入卡資料、訂閱服務被資料庫外洩,甚至商戶系統遭入侵。這類「被動外洩」往往難以察覺,等到出現未授權交易時才發現問題,風險具有延遲性。

    定期更換卡號的重要性
    更新信用卡號碼其實是一種主動防禦手段。透過更換卡號,即使舊資料已被洩露,也會立即失效,能有效阻斷後續盜用風險。特別是對於經常跨境消費、使用多個網上平台或曾懷疑資料外洩的用戶,定期更換卡號比單純監察交易更有效。例如集中用信用額比較低的信用卡作為網講等用途並每年更新一次號碼。

    虛擬卡與替代方案
    部分銀行已提供虛擬信用卡號碼(Virtual Card Number),可用於網上交易或一次性付款。這些卡號通常可設定限額、有效期限,甚至用後即棄,大幅降低被重用風險。配合Apple Pay或Samsung Pay使用時,即使主卡更新,裝置內的Token亦會同步更新,對日常使用影響較低。

    香港/台灣實務情況
    在香港,多數銀行支援快速補發卡服務,用戶可透過App申請更換卡號,部分甚至提供即時數碼卡以便繼續使用Apple Pay。台灣方面,銀行亦普遍支援補發與卡號更新,但流程可能需數個工作天,期間建議先調低交易限額或暫停高風險交易。同時要留意,自動扣款(如訂閱服務)需重新綁定新卡。

  • 韓國電視台 SBS 在 2026 年 6 月 12 日報導了大規模 ChatGPT 盜刷事件,許多韓國用戶在未註冊、未使用過 ChatGPT 的情況下,信用卡被惡意盜刷並強制訂閱 ChatGPT Pro(目前最昂貴的最高版本方案)。

    關鍵事實:

    項目數據
    受害人數858 人被確認遭惡意盜刷 
    總受害金額約 2 億 5,000 萬韓元(約新台幣 520 萬元)
    單筆訂閱費29 萬 9,000 韓元(約新台幣 6,227 元)
    訂閱方案ChatGPT Pro(最高級方案)
    總扣款紀錄6 月共 1,368 筆韓國境內訂閱,總金額約 4 億韓元 
    主要受害卡種韓國 9 大信用卡公司旗下信用卡 

    許多受害者收到銀行簡訊時才發現財務資訊外洩,甚至有些人完全沒用過 ChatGPT 。南韓當局已將此列為異常事件並徹查 。一般盜刷皆以貨品為主,盜刷AI算力應該是第一次?

  • 這是 TVB《東張西望》節目於 2026 年 6 月 11 日播出的報導,詳細講述了一位退休女士楊女士在搭飛機外遊時遭黑客洗劫 900 萬港元積蓄的事件。以下是詳細講解被詐流程及事件總結:

    事件概述

    關鍵資訊內容
    受害者楊女士(退休人士,先生曾任網絡保安工作)
    損失金額約 900 萬港元(100 多萬美金)
    發生時間2025 年 12 月 19-22 日
    發生地點飛機上(香港→哈爾濱,飛行約 5 小時)
    作案手法黑客入侵證券戶口,賣清股票並高價買入末日期權

    被詐/被黑客行騙全流程

    1️⃣ 前期入侵(釣魚網站)

    • 黑客透過釣魚郵件 Sends 偽裝成證券公司的連結
    • 連結指向與真網站一模一樣的假網站,受害者輸入:
      • Username(用戶名)
      • Password(密碼)
      • FA(Google Authenticator 驗證碼)
    • 黑客即時窃取這三項資訊,並立即 replay 登入真實證券公司

    2️⃣ 伏擊等待

    • 黑客登入後不登出,保持瀏覽器活躍(可能使用 script 維持 session)
    • 伏擊數天,等待受害者外遊、飛機上無網絡的機會

    3️⃣ 瞬間執行(1 小時內清空)

    步驟操作
    ①賣出楊女士所有美股(累積十幾年的積蓄)
    ②用賣股票得到的現金(100 多萬美金)高價買入黑客手上的末日期權
    ③期權到期日為 12 月 19 日,當日無賺錢即全輸掉,資金瞬間蒸發

    4️⃣ 合法轉移手法

    • 黑客沒有直接提款(需 2-3 天手續)
    • 改用期權合約交易形式,表面「合法」轉移資金
    • 每合約 100 股,共千幾萬個期權合約

    關鍵技術漏洞

    漏洞點說明
    雙重認證被破解Google Authenticator 驗證碼 30 秒更新,但黑客在受害者登入時即時 replay 幾秒內完成
    飛機無網絡受害者坐飛機時收不到驗證碼短信/電郵,黑客趁機操作
    通知被攔截黑客預先登入後攔截所有證券公司通知電郵,受害者完全不知情
    異常活動未通報證券公司 12 月 15-19 日 detected 15 次新裝置登入異常,但未電話通知,只发邮件(受害者未收到)

    事件總結與防詐建議

    🔴 証券公司回應

    • 宣稱「合規登入、自己買股票、自己買期權」→ 無責任
    • 拒絕提供電郵發送記錄(私隱條款)
    • 證監會投诉結案:「合規進入自己戶口」

    🔵 專家建議的防詐措施

    措施說明
    Passkey 操作必須用登記過的特定設備(電腦/手機)登入,黑客即使偷密碼也無法用新設備登入
    不撳不明連結絕對不要點擊來歷不明的郵件/短信連結
    外遊前檢查設備電腦/手機可能已被入侵,外遊前建議檢查
    電話確認異常發現異常登入時,證券公司應電話通知而非只發邮件

    P.S,
    1. 分散投資
    2.財產放在可靠的機構(如銀行)
    3.清醒時才處理財務!
    4. 不要完全使同一平台及帳號, 重要的用 APPLE ID 並使用 Face ID

    1. 為什麼這可能涉及犯罪

      1. 記名悠遊卡追蹤性高
        • 記名卡的交易紀錄會與你的姓名、卡號綁定,悠遊卡公司可依照卡片記錄與軌跡追蹤 。
        • 只要用你的記名卡繳贓車停車費,警察衝先查到的就是「你的卡」与你。
      2. 可能被當成洗錢/掩飾犯罪工具
        • 用別人的悠遊卡代刷,可以讓犯罪者:
          • 避免用自己的卡;
          • 讓付款者變成「表面上的停車費負擔者」,掩飾實際車主。
        • 若後續證明是贓車或涉及犯罪,你可能被調去配合調查,甚至被質疑共犯。
      3. 與悠遊卡複製/違法相關
        • 媒體已報導過「門禁卡綁悠遊卡、自行複製同序號悠遊卡」屬違法行為,悠遊卡公司會依法追究 。
        • 雖然這個案例不是複製卡片,但「代他人用記名卡付款」仍有法律風險。

      實務建議

      • 不要幫陌生人代刷悠遊卡繳費,即使是給現金:
        • 停車費可以用超商、APP、悠遊付直接繳;
        • 若對方真的只是想省事,那走到對面超商儲值很合理。
      • 若已遇到類似情況:
        • 保留對話紀錄、現場畫面(如有錄影);
        • 拒絕協助,並建議直接報警或通知停車場管理單位。
      • 對記名悠遊卡:
        • 非必要不記名,可降低被追蹤、被捲入案件的風險;
        • 若已記名,定期檢查交易紀錄,發現異常立即掛失。

      https://www.youtube.com/watch?v=IbIj_uxTXUY

    2. 實體信用卡問題

      現時不少信用卡詐騙其實源於實體卡的風險,例如餐廳付款時離開視線、海外刷卡被側錄資料,甚至在不安全的POS機上被植入skimmer。即使有晶片與簽名驗證,卡號、到期日及CVV一旦外洩,仍有機會被用作網上交易。此外,部分地區仍存在「無需PIN」的小額交易機制,增加被盜刷的機會。對於經常出差或旅遊人士,風險更高。

      各種PAY好處

      Apple Pay與Samsung Pay的核心優勢在於Tokenization(代碼化),系統不會將真實卡號傳送給商戶,而是使用一次性或裝置專屬的虛擬卡號進行交易,即使資料被截取也難以重用。同時,付款需配合Face ID、指紋或裝置解鎖,等同多一層身份驗證。此外,用戶可即時在手機查看交易紀錄,發現異常可即時停用,整體安全性遠高於傳統實體卡。不過要注意,並不是所有信用卡都支援Apple Pay或Samsung Pay,使用前需確認發卡銀行及卡種。筆者的錢包是零信用卡的,只攜帶少量現金、交通卡及手機。如果一定要用實體卡付款時一定不要交予他人,要求自己來拍卡付款,不要刷卡機那種。

      香港/台灣支援情況

      在香港,Apple Pay支援度相當高,多數主要銀行如滙豐、中銀、渣打等均已支援,日常消費及交通整合度亦不錯;Samsung Pay則相對較少銀行支援。台灣方面,Apple Pay與Samsung Pay均有一定普及度,但支援銀行與卡別仍有差異,例如部分聯名卡或企業卡未必支援,且不同銀行對海外交易或網上交易的驗證機制亦有所不同,建議出發前先完成綁定及測試。

      日本/韓國支援情況

      日本基本是接受Apple Pay的,Samsung Pay則比較少支援,如店舖不支援可用現金、PAYPAY或交通卡。韓國大部分店舖不支援國外信用卡及不能以現金付款,筆者會以韓元現金入WOWPASS代替信用卡來使用,WOWPASS可以用APP管理亦不能透支的所以很安全。

    3. 這些不良手法很久以前已經有,現在專門對遊客下手,建議大家不要聽銷售員單方面說詞,另外不要用信用卡付款,不小心被套了即時留證據(相片/影片)然後報警,再向信用卡公司要求停止付款(說明已報警)。PS. 影片中的店員有大陸口音

    4. 強烈建議大家用絕招{第二次認證}去保護重要的帳號,例如銀行app強制使用FaceID之類,連結的E-mail系統也要都可以使用有SMS/google authenticator等登入方式,其他如影片中提到的保護方式也是必要的。